PHP2Shell: krytyczna luka w samym PHP (CVE-2026-109618, CVE-2026-109619)
21 października projekt PHP wydał pozaplanową aktualizację: dwa błędy w samym interpreterze mogą w niektórych konfiguracjach pozwolić na wykonanie kodu na serwerze bez logowania. Ocena 9,2 na 10, publiczne exploity już istnieją.
Kogo dotyczy
Każda strona na PHP starszym niż 8.2.35, 8.3.36, 8.4.27 lub 8.5.12: WordPress, Joomla, Drupal, Laravel i własne rozwiązania. Dla gałęzi 8.1 i starszych nie ma oficjalnych poprawek. Samego WordPressa nie trzeba aktualizować, poprawka jest w PHP. Ryzyko jest największe przy Apache z mod_php, niższe przy PHP-FPM.
Jak sprawdzić u siebie
Wersję PHP widać w panelu hostingu lub poleceniem php -v. Z zewnątrz widać ją tylko wtedy, gdy strona sama ujawnia ją w nagłówkach X-Powered-By lub Server.
Jak naprawić
Zaktualizuj PHP do poprawionej wersji swojej gałęzi i zrestartuj PHP-FPM lub Apache. Jeśli nie możesz od razu, wyłącz session.upload_progress.enabled: zamyka to jedną ze ścieżek ataku, ale nie wszystkie.
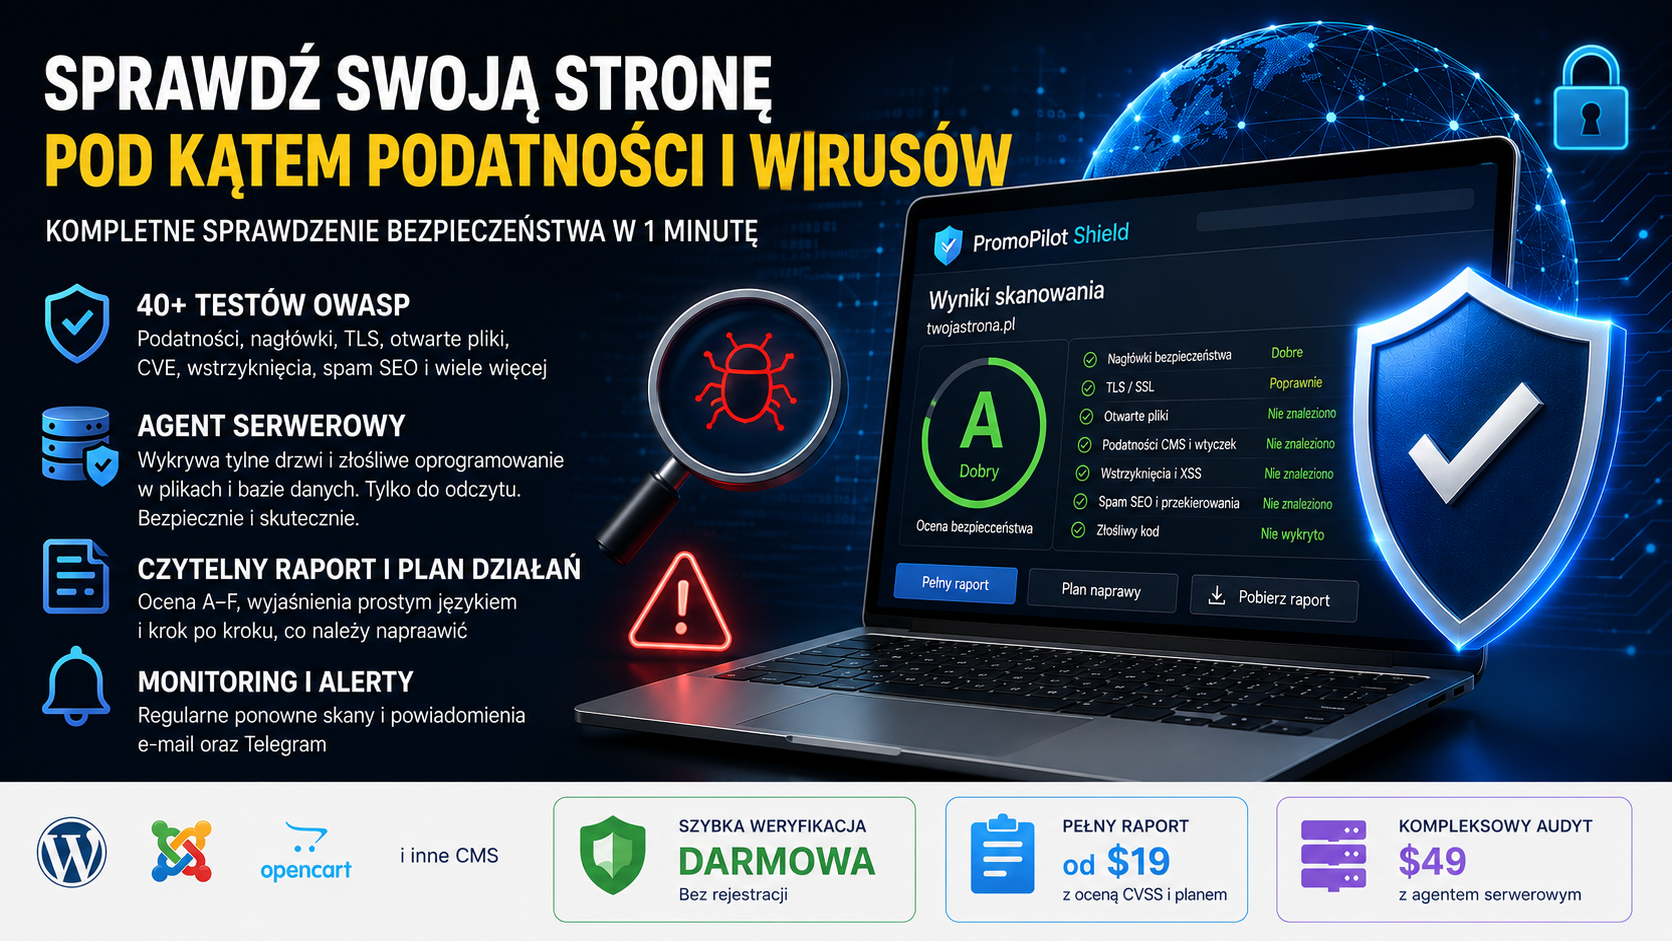
Co sprawdza Shield za darmo
Jeśli wersja PHP jest widoczna w nagłówkach i starsza niż poprawiona, Shield pokaże krytyczne znalezisko z linkami do CVE. Jeśli wersja jest ukryta (to dobra praktyka), z zewnątrz nie da się jej sprawdzić: Shield napisze, że trzeba ją sprawdzić u hostingodawcy.
Warto wiedzieć
Według Amazon i watchTowr próby wykorzystania luki zaczęły się przed publikacją poprawki. Własne serwery zaktualizowaliśmy 22 października.