Google-Agent: cómo no bloquearlo en tu CDN y WAF
Google publicó una ayuda sobre cómo permitir Google-Agent: cómo reconocerlo, cómo verificarlo y qué configurar en tu CDN y WAF.
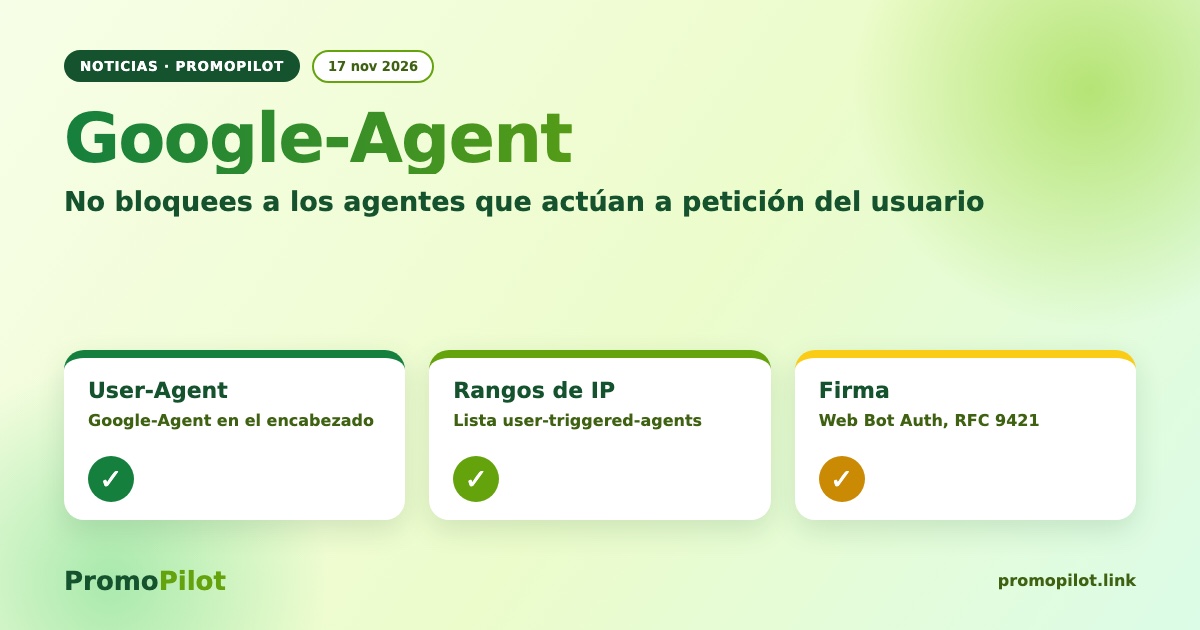
El 17 de noviembre Google añadió a su documentación de rastreadores una página sobre cómo dejar pasar a Google-Agent. No es el rastreador del buscador, sino un agente que actúa en un sitio a petición de un usuario. Si tu protección bloquea esas solicitudes, la persona no podrá terminar su tarea.
Qué es Google-Agent
Según la ayuda de Google, Google-Agent son agentes que se ejecutan en la infraestructura de Google, navegan por la web y actúan a petición del usuario. El nombre existe desde marzo de 2026; lo nuevo es la guía oficial para dejar pasar esas solicitudes.
Cómo reconocerlo
Google indica tres señales:
- el encabezado User-Agent contiene
Google-Agent; - la solicitud llega desde una dirección de los rangos del archivo
user-triggered-agents.jsonque publica Google; - Google prueba Web Bot Auth: solicitudes firmadas con RFC 9421 (HTTP Message Signatures), identidad
https://agent.bot.goog, encabezadosSignature-Agent,SignatureySignature-Input(etiquetag), con claves públicas en un directorio well-known de agent.bot.goog.
Qué recomienda Google para CDN, WAF y protección contra bots
Si tu proveedor tiene verificación integrada de Google-Agent, úsala. Si no, verifica User-Agent, IP en los rangos publicados y la firma si existe. Además:
- no muestres desafíos de bots, como CAPTCHA o comprobaciones de JavaScript, a las solicitudes verificadas;
- coloca la regla de permiso por encima de los bloqueos amplios de redes cloud o ASN y de las reglas gestionadas de bots;
- cubre acciones dentro del recorrido y API: carrito, formularios, pago;
- excluye las IP verificadas de los límites de solicitudes y mantén las listas de IP actualizadas;
- si hay un proxy delante de tu sitio, debe conservar la IP del cliente y los encabezados de firma.
Una aclaración: la página no dice si Google-Agent respeta robots.txt; el documento no lo cubre.
Por qué importa
Si un usuario pidió a un asistente reservar, comprar o comparar, y tu protección devuelve al agente un 403 o un CAPTCHA, la tarea no se completa en tu sitio. Esto va de accesibilidad, no de posiciones, y no promete nada sobre el tráfico.
Qué revisar esta semana
- Busca en los registros de tu WAF o Cloudflare solicitudes con Google-Agent y fíjate si hay respuestas 403, 429 o páginas de desafío.
- Compara sus IP con
user-triggered-agents.json. - Revisa el orden de las reglas: el permiso para el agente verificado debe estar por encima de los bloqueos por ASN y las reglas de bots.
- Asegúrate de que formularios, carrito y API no tengan CAPTCHA para solicitudes verificadas.
- Mira qué estado devuelve tu página en el verificador gratuito de estados HTTP de PromoPilot (no suplanta a Google-Agent).
- De paso, comprueba que esas mismas reglas no corten a Googlebot: el Googlebot real se confirma por DNS inverso (googlebot.com / google.com), no por la cadena User-Agent.
Fuente: Allow Google-Agent, documentación de Google, registro de cambios del 17 de noviembre de 2026. Confirmación: Search Engine Roundtable. Resumen del equipo de PromoPilot.