Aktualność
02.11.2026
3
Shield sprawdza teraz 7 kolejnych groźnych wtyczek i otwarte panele debugowania
W tym tygodniu znaleźliśmy nowe luki, przez które stronę można przejąć bez hasła. Część z nich jest już wykorzystywana w atakach.
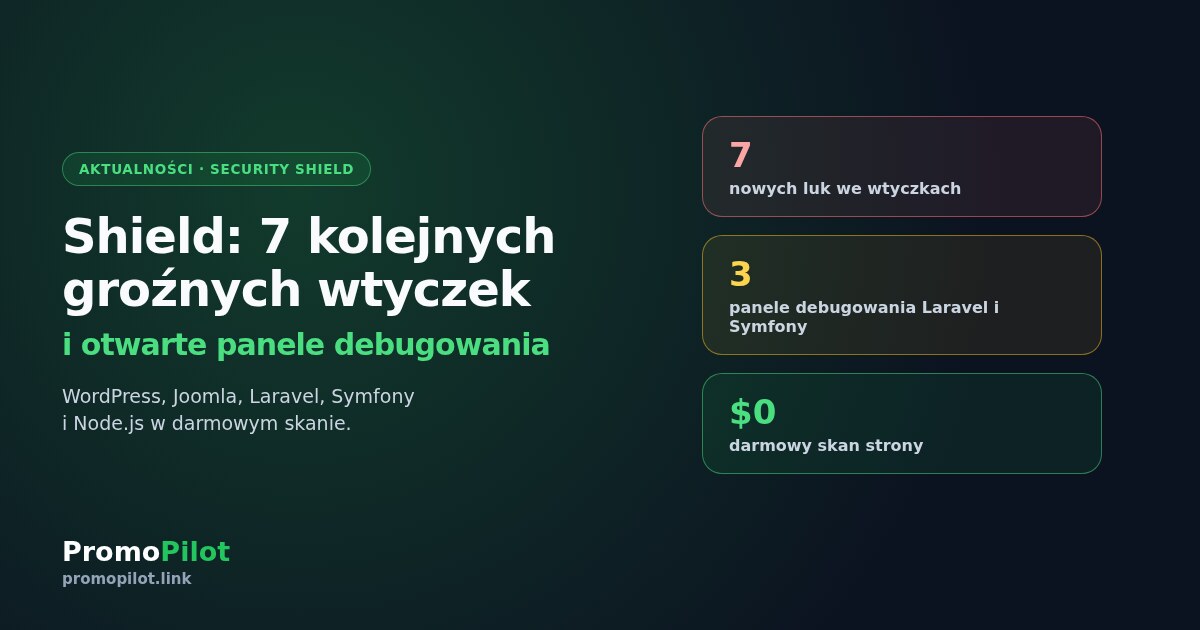
W tym tygodniu znaleźliśmy nowe luki, przez które stronę można przejąć bez hasła. Część z nich jest już wykorzystywana w atakach. Wszystkie są teraz w darmowym skanie Shield:
- Wtyczki WordPress: 10Web Booster, Bricksforge, Kirki, WP Maps Pro, LatePoint, WordPress File Upload. Pozwalają wgrać na stronę złośliwy plik, utworzyć konto administratora albo przejąć cudze konto.
- Balbooa Forms dla Joomla: wgrywanie plików i wykonanie kodu, luka w katalogu CISA KEV.
- Otwarte panele debugowania Laravel Ignition, Laravel Telescope i Symfony Profiler. Jeśli ktoś zapomniał je wyłączyć, każdy odwiedzający widzi hasła, klucze i dane użytkowników.
- Strony na Node.js: Node.js wydał poprawkę luki, która jest już wykorzystywana w atakach. Shield podpowie, co sprawdzić.
Przy każdym znalezisku Shield wyjaśnia, czym grozi i co zrobić. Jeśli stroną zajmuje się programista, po prostu prześlij mu raport.