Проверка сайта на вирусы и уязвимости
Введите домен — проверим главную страницу снаружи, как её видит посетитель: признаки вредоносного кода, чёрные списки, SSL, заголовки безопасности, cookies, устаревшую CMS и почтовые записи. Без установки и регистрации.
Что проверяется
- Код главной страницы: обфусцированный JavaScript, скрытые iframe, криптомайнеры, признаки скиммера карт, скрипты с подозрительных доменов, ключи API в HTML.
- Чёрные списки: URLhaus (база вредоносных URL) и Spamhaus DBL.
- HTTPS, редирект с HTTP, срок SSL-сертификата, устаревшие TLS 1.0/1.1, смешанный контент.
- Заголовки безопасности (HSTS, CSP, X-Frame-Options и др.), флаги cookies, раскрытие версий сервера.
- CMS, плагины WordPress и JS-библиотеки, видимые в коде, — сверка версий с базой известных уязвимостей (CVE).
- Почта и DNS: SPF, DMARC, CAA, MTA-STS.
Чего внешняя проверка не видит
- Файлы на сервере: веб-шеллы, бэкдоры и заражённые PHP-файлы, которые не выводят ничего на главную.
- Другие страницы сайта — проверяется только главная.
- Вредонос, который показывается только Googlebot, мобильным, посетителям из поиска или из определённых стран (клоакинг).
- Админ-панель, база данных, пароли, внутренний код плагинов и их версии, если они не видны в HTML.
- Открытые служебные файлы (.git, .env, бэкапы) и уязвимости, которые находятся только активными пробами, — их мы на чужих сайтах не запускаем.
Нужно больше, чем взгляд снаружи? PromoPilot Shield
Это бесплатная часть нашего сканера безопасности. В Shield — проверки, которые требуют подтверждения, что сайт ваш:
- Глубокий скан ($19 разово): открытые .git/.env и бэкапы, уязвимости CMS и плагинов, поверхность инъекций и SSRF, CORS, проверка клоакинга и SEO-спама глазами Googlebot. ИИ-отчёт с планом исправления и PDF.
- Готовые исправления: .htaccess, конфиг nginx и DNS-записи, собранные по найденным проблемам (для платных сканов).
- Серверный агент только для чтения: ищет веб-шеллы, бэкдоры и внедрённый код в файлах сайта, сверяет целостность ядра WordPress (с комплексным аудитом или подпиской).
- Мониторинг от $12/мес: регулярные пересканы и оповещения о новых угрозах и сроке сертификата.
Проверить отдельно
Коротко об инструменте
Сканер проверяет сайт снаружи, как это видит посетитель: главную страницу, заголовки, cookies, TLS, DNS и почтовые записи, признаки вредоносного кода и версии CMS и библиотек. Это пассивная проверка без атак и подбора путей, поэтому она безопасна для сайта, но не заменяет полный аудит и не видит серверные угрозы и закрытые разделы.
- Цена
- Бесплатно
- Регистрация
- Не нужна
- Где идёт обработка
- На нашем сервере: он заходит на главную страницу вашего сайта как обычный посетитель, смотрит заголовки, TLS, DNS и код страницы и сверяет версии с базой уязвимостей
- Что принимает
- Адрес публичного сайта (домен)
- Лимиты
- Без регистрации: 4 скана в минуту и 10 свежих в сутки (30 после входа, у Pro без лимита); результат по сайту кэшируется на 6 часов; на весь сайт одновременно идёт не больше 6 сканов
- Результат
- Отчёт с находками по важности: заголовки безопасности и cookies, TLS, признаки вредоносного кода, устаревшие CMS и библиотеки с известными уязвимостями, SPF/DMARC/CAA, репутация домена, и подсказки по исправлению
- Обновлено
Видеообзор 1:13 на английском, субтитры: русский

Проверить сайт на вирусы бесплатно: сканер безопасности сайта (оценка от A+ до F)
Бесплатно проверьте сайт на проблемы безопасности: признаки вредоносного кода на главной странице, чёрные списки, SSL/TLS, заголовки безопасности, cookie, уязвимости CMS и почтовые DNS-записи — с оценкой от A+ до F.
Текст видео
Is your website clean and properly protected? Let's run a free external check: malware signs, blacklists, SSL, security headers, cookies and DNS. Enter a domain in the free Website Security Scanner. I'll scan our own site. It runs ten passive checks, usually in five to thirty seconds. Result: grade A, no malware detected, but a few weaknesses. Findings are grouped by severity, each with a plain explanation: cookies without Secure or HttpOnly flags, scripts without integrity checks, and on the DNS side, a DMARC policy that only collects reports, and no CAA record. And it's honest about what an outside scan cannot see: files on the server, web shells, or other pages. It checks only the homepage, without attack payloads. It's passive and safe to run. Free, no sign-up, with ten fresh scans a day as a guest. Deeper server-side checks are part of the paid Shield service. The link is in the description. Subscribe for more free tools.
Как это выглядит
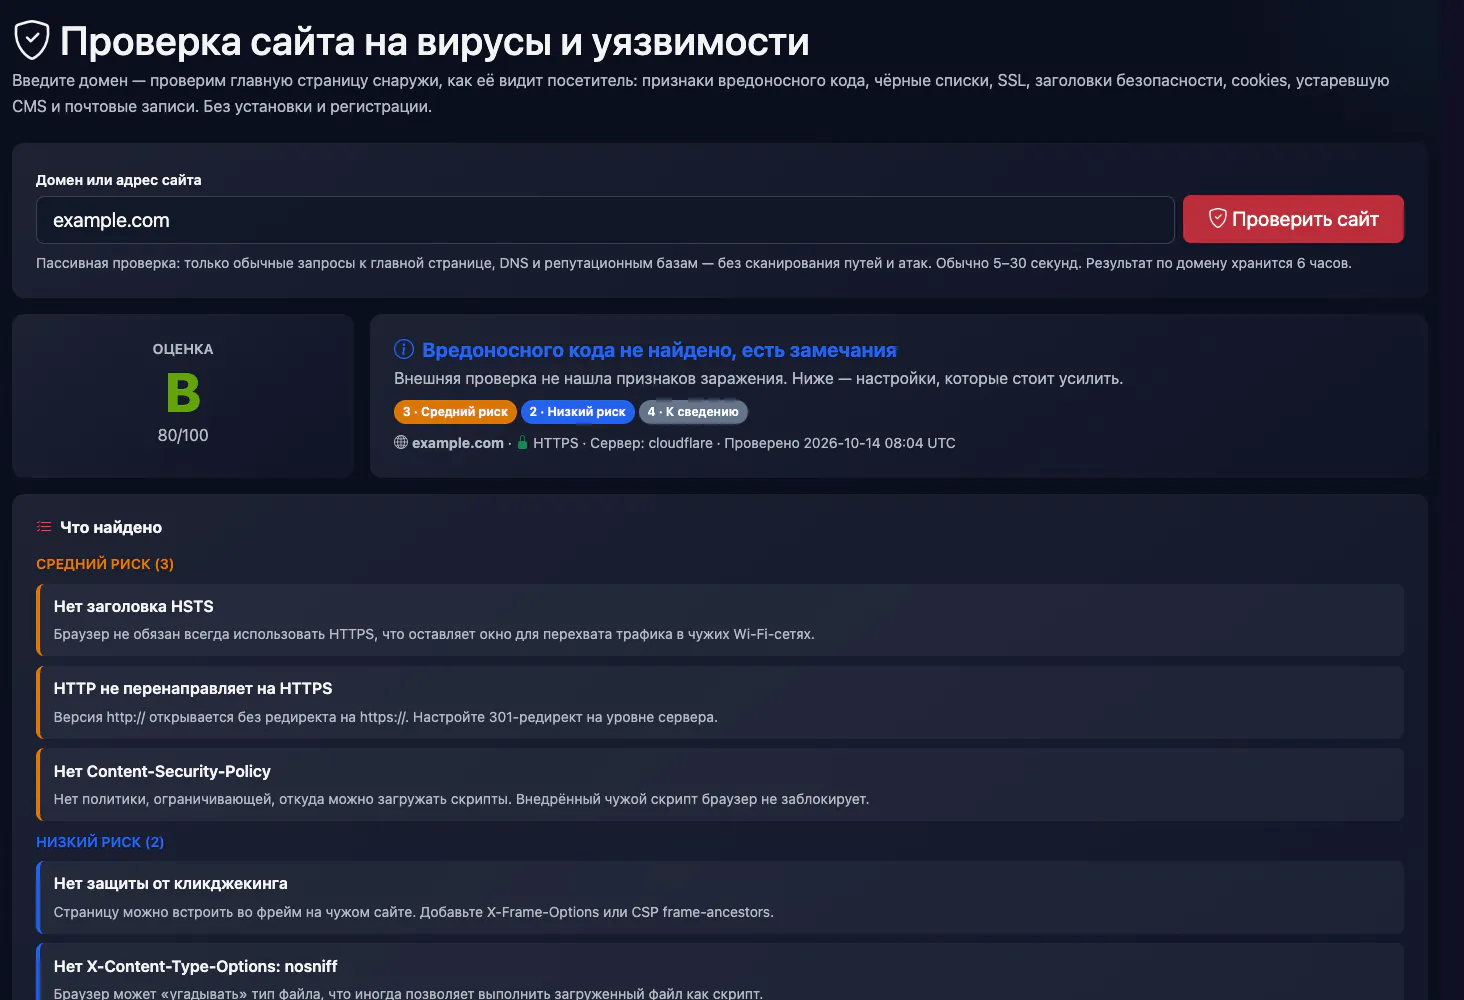
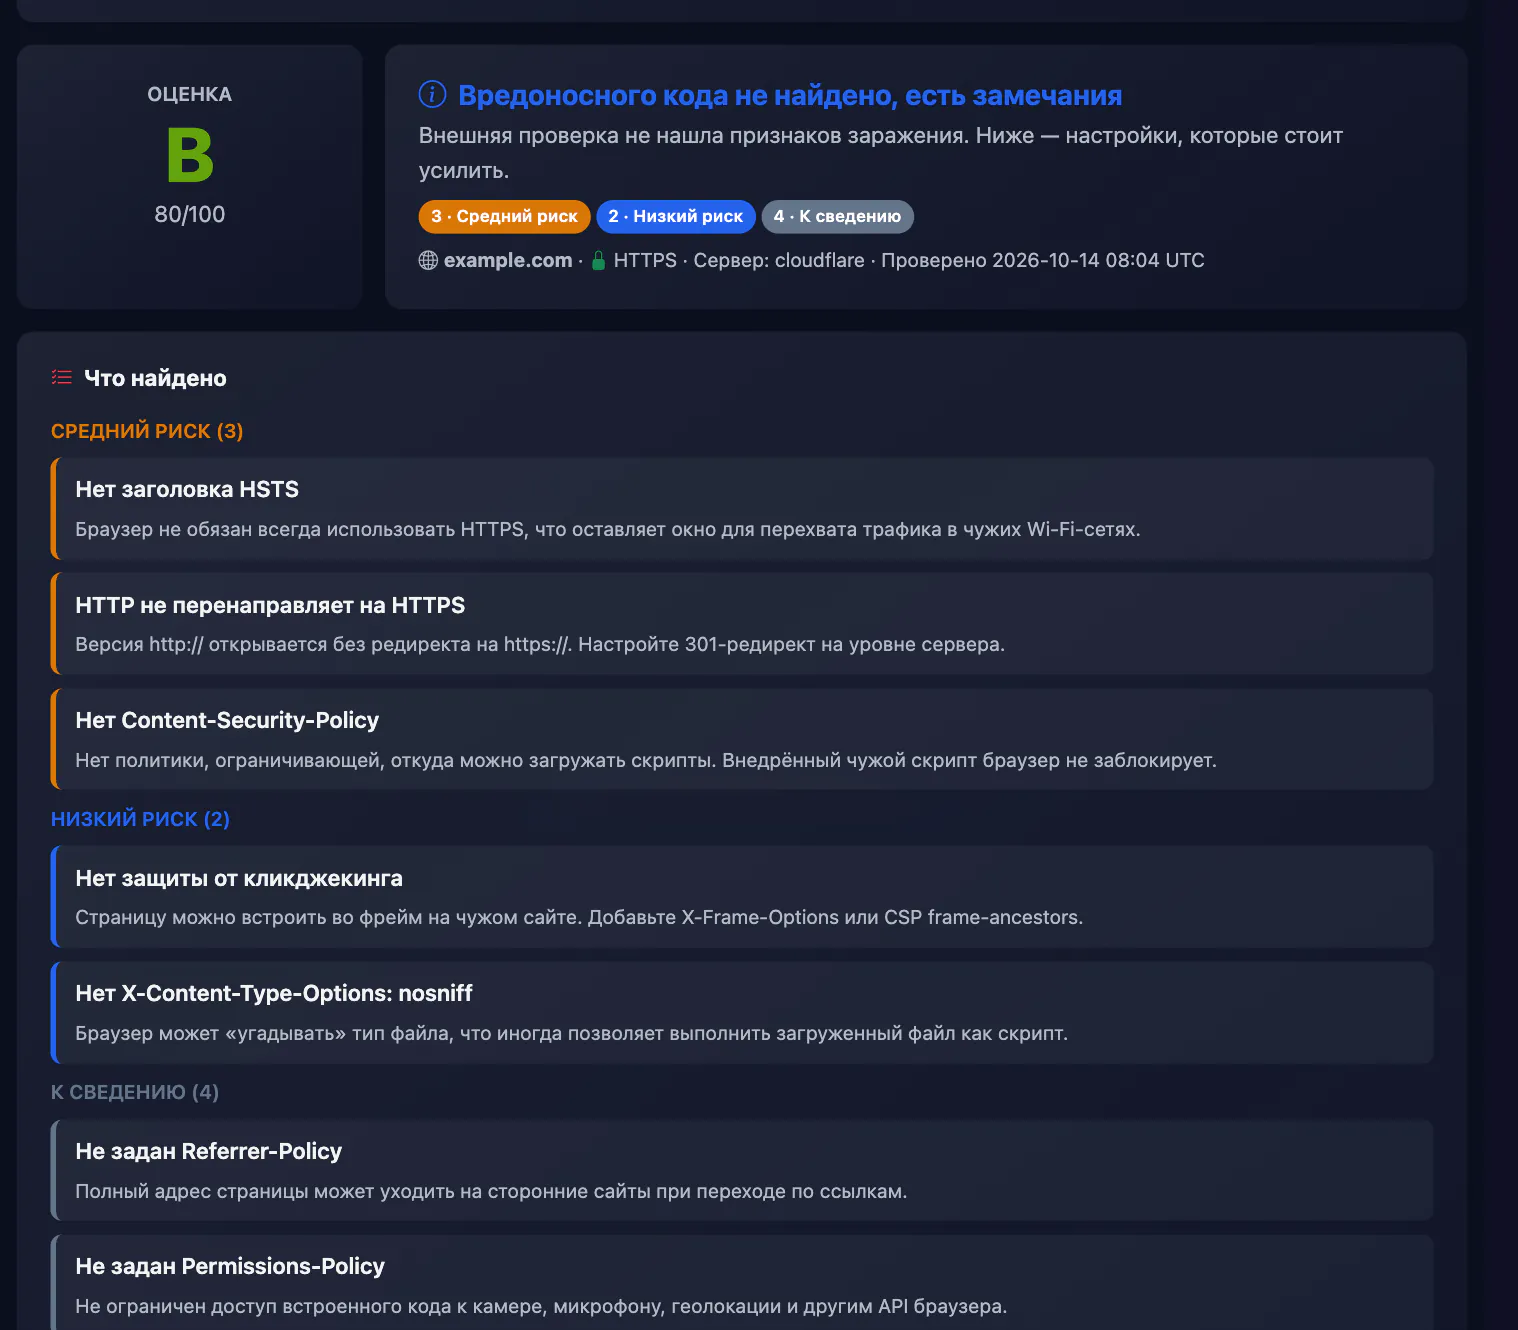
Проверка сайта на вирусы и уязвимости онлайн
Инструмент проверяет сайт снаружи — так, как его видят посетитель, браузер и поисковик. Он загружает главную страницу и ищет в её коде признаки заражения: обфусцированный JavaScript, скрытые iframe, криптомайнеры, перехват полей банковской карты, скрипты с подозрительных доменов и ключи API в HTML. Домен сверяется с базой вредоносных URL URLhaus и списком Spamhaus DBL. Параллельно проверяются HTTPS и SSL-сертификат, устаревшие версии TLS, заголовки безопасности, флаги cookies, версии CMS, плагинов WordPress и JS-библиотек по базе известных уязвимостей, а также почтовые записи SPF, DMARC, CAA и MTA-STS. Проверка пассивная: мы не перебираем пути, не отправляем атакующих запросов и не трогаем админку. Итог — оценка от A+ до F и список находок по уровню риска с пояснениями.
Как пользоваться
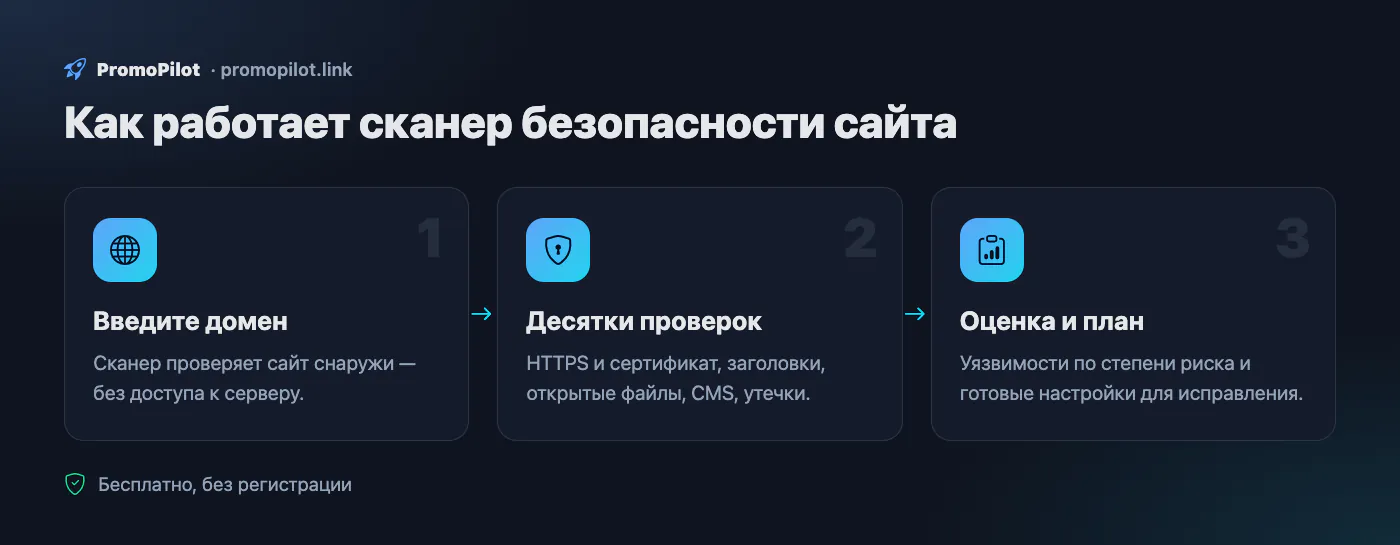
- Введите домен или адрес любой страницы сайта — проверяется главная страница этого домена
- Дождитесь окончания проверки — обычно это от 5 до 30 секунд
- Начните с находок уровня «Критично» и «Высокий риск», затем закройте остальные
FAQ
Для кого и сценарии
- Владелец сайта. Проверьте, нет ли очевидных проблем: старой версии CMS, слабого TLS, отсутствующих заголовков безопасности.
- Подозрение на взлом. Посмотрите признаки вредоносного кода в HTML и репутацию домена (URLhaus и Safe Browsing при наличии ключа).
- Почта и домен. Убедитесь, что есть SPF, DMARC и CAA.
Сам сертификат здесь подробно не разбирается: срок действия, цепочку и домены в SAN покажет проверка SSL-сертификата.
Честные ограничения
- Только главная страница. Остальные разделы, админки и закрытые зоны не проверяются.
- Только пассивная проверка. Мы не пробуем пути вроде /.env или /.git, не делаем инъекций и CORS-проб; поэтому часть проблем останется незамеченной.
- Внешний взгляд не видит сервер. Вирусы в файлах хостинга, которые не отражаются в ответе сайта, этот инструмент не найдёт.
- Сверка с базой CVE ориентировочная. Версии определяются по признакам в HTML и заголовках, их можно скрыть.
- Лимиты. 10 свежих сканов в сутки гостю, 30 после входа; результат по сайту кэшируется на 6 часов.
Дальше по теме: заголовки безопасности, SSL-чекер, SPF, DMARC.
PromoPilot и аналоги: сравнение
Сравниваем только то, что подтверждено на официальных страницах сервисов. Если данные подтвердить не удалось, в ячейке стоит «—».
| Параметр | PromoPilot | Sucuri SiteCheck | MDN HTTP Observatory |
|---|---|---|---|
| Внешняя проверка без установки | ✓ | ✓ бесплатный сканер; видит только то, что видно на уровне браузера | ✓ автоматический скан от Mozilla |
| Поиск вредоносного кода | ✓ признаки в HTML, URLhaus | ✓ известное вредоносное ПО и проверка чёрных списков | — |
| Заголовки безопасности и TLS | ✓ | ✓ конфигурация и рекомендации по безопасности | ✓ глубокая оценка HTTP-заголовков и других настроек безопасности |
| Устаревшие CMS и библиотеки | ✓ | ✓ устаревшая CMS, уязвимые плагины и расширения | — |
Таблицу можно прокрутить вбок
Где мы слабее: проверяется только главная страница и только пассивно, серверные угрозы не видны, версии определяются по признакам и могут быть скрыты, действуют суточные лимиты.
Когда выбрать PromoPilot: Когда нужно быстро получить внешний срез безопасности любого публичного сайта и список очевидных проблем. Для проверки закрытых разделов, активного поиска уязвимостей и мониторинга нужен подтверждённый домен в платном Shield или специализированные сканеры.
Проверено: . «—» — не подтверждено на официальной странице; условия и цены сервисов меняются, уточняйте на их сайтах.
Проверка сайта на вирусы снаружи: что она реально может
Онлайн-проверка сайта на вирусы работает так же, как браузер посетителя: запрашивает главную страницу и смотрит, что сервер отдал. Если вредоносный код встроен в эту страницу — скрипт-редирект, скрытый iframe, майнер, скиммер на форме оплаты, — его видно. Если вредонос лежит в файлах на сервере и ничего не выводит на главную, внешний сканер его не найдёт, как бы он ни назывался. Поэтому результат «чисто» означает «на главной странице и в публичных базах признаков заражения нет», а не «сайт гарантированно не взломан».
| Что видно снаружи | Что снаружи не видно |
|---|---|
| Код главной страницы: обфусцированный JavaScript, скрытые iframe, скрипты с подозрительных доменов | Веб-шеллы, бэкдоры и заражённые PHP-файлы, которые ничего не выводят |
| Попадание домена в базы вредоносных URL и спам-листы | Внутренние страницы, если заражены только они |
| Версии CMS, плагинов и JS-библиотек, если они видны в HTML | Плагины, версии которых в коде страницы не светятся |
| SSL, редирект на HTTPS, заголовки безопасности, cookies | Вредонос, который показывается только Googlebot, мобильным или посетителям из поиска |
| SPF, DMARC и другие почтовые записи | Пароли, админку, базу данных |
Признаки того, что сайт взломан
Чаще всего о заражении узнают не от сканера, а по симптомам. Стоит насторожиться, если:
- в выдаче Google под сайтом появилась пометка о возможном взломе или Chrome показывает красное предупреждение;
- посетители с телефона или из поиска попадают на чужой сайт, а при прямом заходе с компьютера всё нормально;
- по запросу
site:вашдоменнаходятся страницы, которых вы не создавали: казино, аптеки, иероглифы; - в Search Console есть сообщение в разделе «Проблемы безопасности»;
- хостинг заблокировал аккаунт или прислал письмо о вредоносных файлах;
- в админке появились незнакомые пользователи, а письма с вашего домена уходят в спам.
Многие из этих признаков — как раз тот вредонос, который прячется от прямого захода. Если симптомы есть, а внешняя проверка чистая, ищите в файлах сервера и в отчёте Search Console: там Google приводит примеры заражённых адресов.
Что делать, если проверка нашла признаки заражения
- Сделайте копию сайта и базы в текущем виде — она пригодится, чтобы понять, как именно вас взломали.
- Смените пароли: хостинг, FTP/SSH, админка CMS, база данных. Удалите незнакомых администраторов.
- Найдите источник. Код из отчёта поищите в файлах темы, в
index.php,.htaccessи в базе. Посмотрите файлы, изменённые недавно, и PHP-файлы в папке загрузок — там их быть не должно. - Обновите CMS, плагины и темы, удалите те, которыми не пользуетесь. Устаревший компонент из отчёта — вероятная дверь, через которую вошли.
- Проверьте снова и, если сайт был помечен в Google, отправьте запрос на повторную проверку из отчёта «Проблемы безопасности».
Пометка «требует проверки» в отчёте значит, что признак эвристический. Например, обфусцированный код встречается и в легальных счётчиках. Прежде чем удалять, убедитесь, что это не ваш собственный скрипт.
Проверка сайта на уязвимости: с чего начать
Даже без заражения отчёт показывает слабые места. Разумный порядок такой:
- Критично и высокий риск — устаревшая CMS или плагин с известными CVE, просроченный сертификат, сайт без HTTPS. Это закрывают первым делом.
- Средний риск — нет HSTS и Content-Security-Policy, cookie без Secure, старые TLS 1.0/1.1. Обычно это несколько строк в конфиге сервера. Подробный разбор заголовков даёт Security Headers, сертификата — проверка SSL.
- Низкий риск и «к сведению» — раскрытие версии сервера, нет SPF, DMARC или CAA. Почтовые записи защищают от писем, подделанных под ваш домен; их удобно настроить через проверку SPF и DMARC.
Если письма с домена попадают в спам, проверьте ещё и IP сервера в чёрных списках — это отдельная от домена репутация.
Когда внешней проверки мало
Внешний сканер не заменяет проверку файлов. Если сайт уже взламывали, через него принимают оплату или он приносит заметный доход, имеет смысл глубокая проверка с доступом к серверу. В PromoPilot Shield после подтверждения, что сайт ваш, доступны поиск открытых служебных файлов (.git, .env, бэкапы), проверка клоакинга глазами Googlebot, серверный агент только для чтения, который ищет бэкдоры в файлах, и мониторинг с оповещениями о новых угрозах.