Wyszukiwarka subdomen
Znajdziemy subdomeny w publicznych logach certyfikatów SSL i sprawdzimy, które działają w DNS. Pasywnie: nie łączymy się z samymi hostami.
Co to wyszukiwanie widzi, a czego nie
- Tylko nazwy, dla których wydano publiczny certyfikat SSL: urzędy certyfikacji muszą zapisywać każdy certyfikat w logach Certificate Transparency. Wewnętrzne nazwy bez certyfikatu i subdomeny bez HTTPS się tu nie pojawią.
- Certyfikat wildcard (*.example.com) ukrywa konkretne nazwy: subdomeny działające pod nim widać w logach tylko jako „*”.
- Logi przechowują też stare certyfikaty, więc na liście są nazwy, których dawno nie ma — po to jest kolumna DNS.
- Wyszukiwanie jest pasywne: bez zgadywania nazw ze słownika, bez skanowania portów i bez otwierania znalezionych stron. DNS pytamy publiczne resolwery Cloudflare i Google, do 300 nazw na sprawdzenie.
Znalazłeś zapomniane subdomeny? Sprawdź, co na nich działa
Stare subdomeny testowe i usługowe często działają na przestarzałych CMS bez aktualizacji. PromoPilot Shield sprawdza stronę z zewnątrz: nagłówki bezpieczeństwa, TLS i certyfikat, odsłonięte .git/.env i kopie, podatności CMS, SPF/DKIM/DMARC/CAA. Każdą ważną subdomenę dodasz jako osobną stronę. Monitoring od $12/mies.: regularne ponowne skany i alerty o nowych zagrożeniach oraz ważności certyfikatu.
Darmowy skan strony Więcej o ShieldNajważniejsze fakty
Gdy strona dostaje certyfikat SSL, nazwy w nim trafiają do publicznych logów Certificate Transparency. Czytamy te logi i sprawdzamy nazwy w DNS, więc widać subdomeny, które kiedykolwiek miały certyfikat. To pasywne wyszukiwanie bez zgadywania ze słownika: subdomen bez certyfikatu i nazw wewnętrznych nie znajdziemy.
- Cena
- Za darmo
- Rejestracja
- Niewymagana
- Przetwarzanie
- Na naszym serwerze: pyta publiczne logi certyfikatów (crt.sh, zapasowo Cert Spotter) o nazwy w certyfikatach domeny, a potem sprawdza je w DNS przez DNS-over-HTTPS
- Dane wejściowe
- Domena (np. example.com)
- Limity
- Bez rejestracji: 6 sprawdzeń na minutę i 15 świeżych dziennie (45 po zalogowaniu, bez limitu dla Pro); nazwy są w cache 24 godziny; w DNS sprawdzamy do 300 nazw
- Wynik
- Lista subdomen z certyfikatów ze statusem w DNS (aktywna, brak w DNS, wiszący CNAME), adresami i łańcuchem CNAME; ostrzeżenie o możliwym przejęciu subdomeny
- Ostatnia aktualizacja
Jak to wygląda
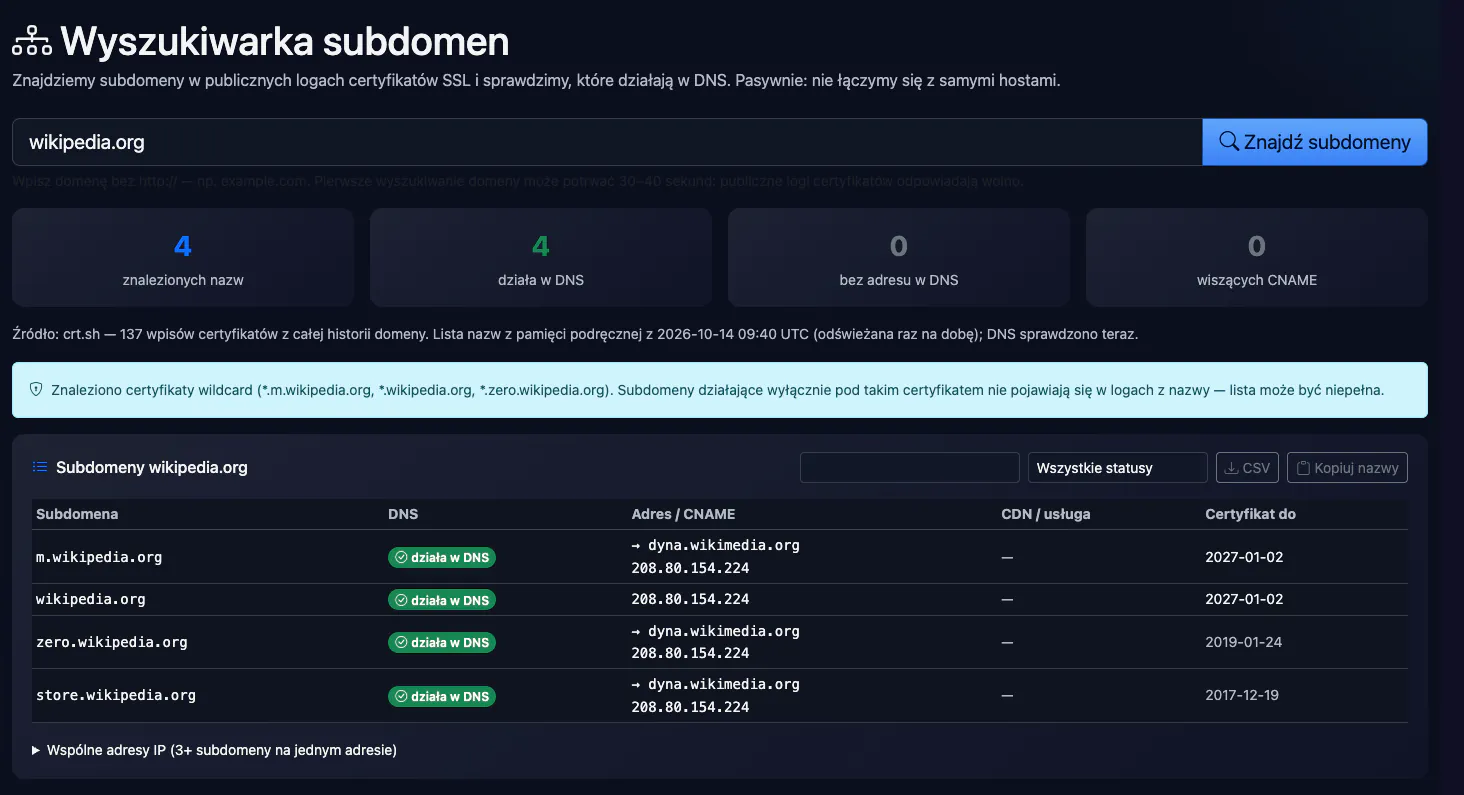
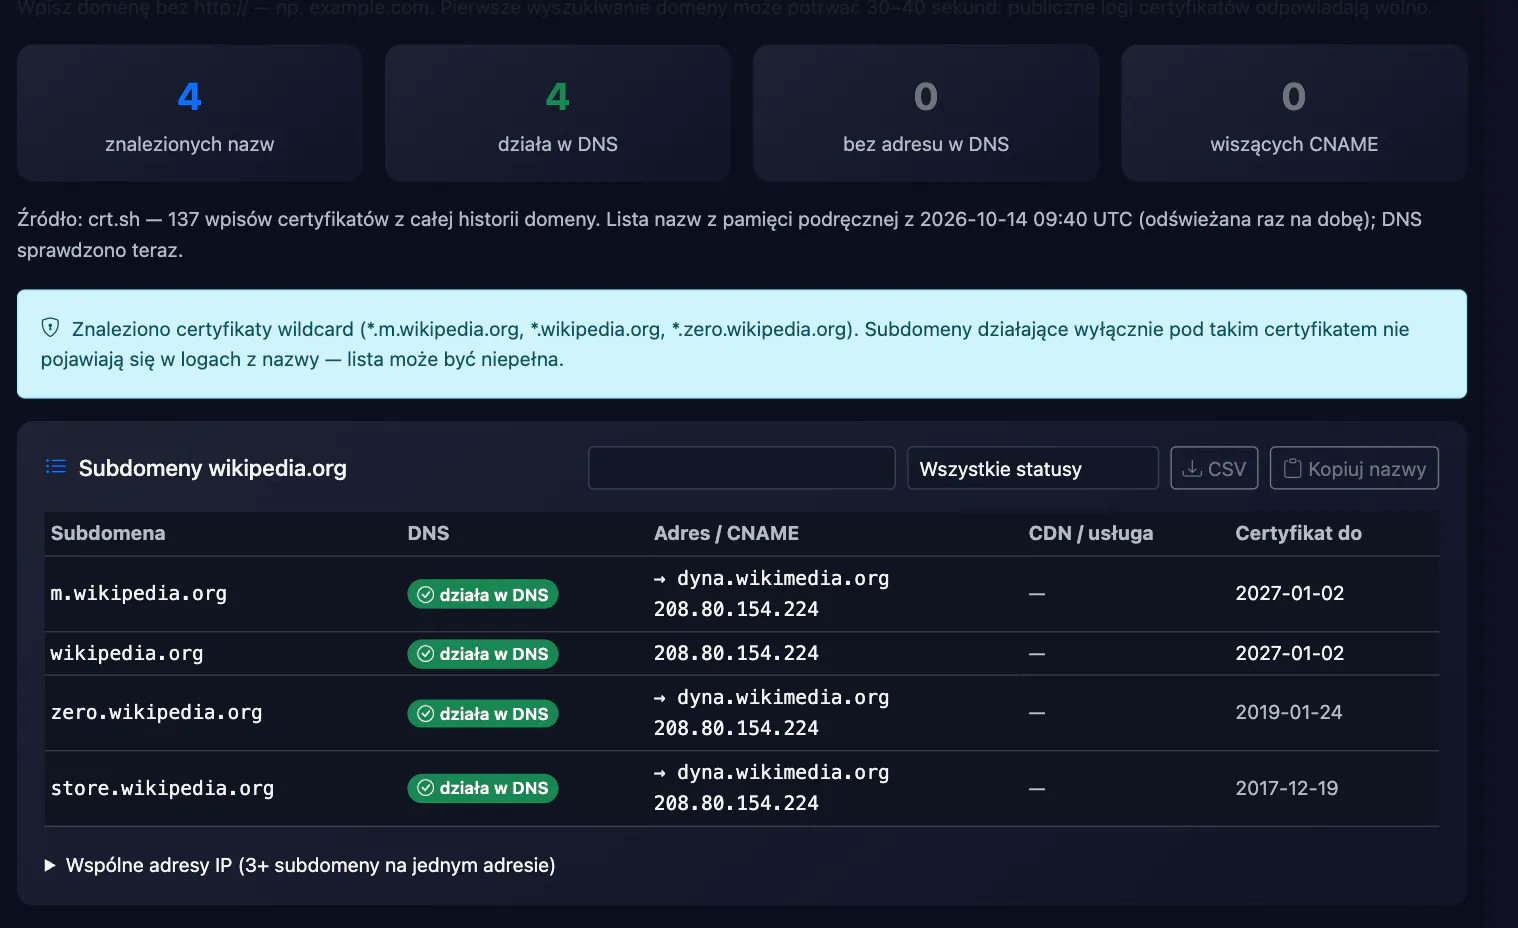
Wyszukiwanie subdomen w logach certyfikatów
Wyszukiwarka subdomen działa pasywnie: nazwy pochodzą z publicznych logów Certificate Transparency (crt.sh, a gdy nie odpowiada — Cert Spotter), są czyszczone z „*.” i duplikatów, a do 300 z nich sprawdzamy w DNS — które działają, dokąd prowadzą CNAME i które CNAME wiszą na nieistniejącym adresie. Do samych hostów nic nie wysyłamy: bez zgadywania nazw ze słownika, skanowania portów i otwierania stron. Za darmo, bez rejestracji — 15 wyszukiwań dziennie, z darmowym kontem 45.
Jak korzystać
- Wpisz domenę, np. example.com
- Pierwsze wyszukiwanie trwa do 30–40 sekund, potem lista nazw jest przez dobę w pamięci podręcznej
- Filtruj po statusie, pobierz CSV i usuń wiszące CNAME
FAQ
Dla kogo i typowe zastosowania
- Właściciel strony. Znajdź zapomniane testowe i stare subdomeny, które nadal wskazują na zewnętrzne usługi.
- Audyt bezpieczeństwa. Sprawdź rekordy z „wiszącym” CNAME: jeśli usługa docelowa została zwolniona, subdomenę można przejąć.
- SEO i migracja. Spisz subdomeny przed przeprowadzką, zmianą CDN lub SSL.
Uczciwe ograniczenia
- Tylko to, co jest w certyfikatach. Subdomeny, na które nigdy nie wystawiono certyfikatu (w tym wewnętrzne), się tu nie pojawią.
- Brak zgadywania i skanowania. Nie dobieramy nazw ze słownika, nie skanujemy portów i nie wysyłamy zapytań HTTP do znalezionych hostów.
- Zależność od logów. crt.sh bywa niedostępny; wtedy używamy Cert Spotter, który zwraca tylko aktywne certyfikaty.
- Wiszący CNAME to wskazówka, a nie wniosek. Bez zapytania HTTP nie da się pewnie stwierdzić, czy nazwę można przejąć.
- Do 300 nazw w DNS i dzienny limit świeżych sprawdzeń.
Powiązane: DNS lookup, SSL checker, DNSSEC i CAA, IP domeny.
Sprawdzanie subdomen: które z nich działają
Każdą znalezioną subdomenę od razu sprawdzamy w DNS, więc lista działa też jako sprawdzanie subdomen: działające mają status „działa w DNS” oraz adres lub cel CNAME, a wiszące rekordy są oznaczone osobno. Aby sprawdzić jedną subdomenę, wpisz domenę główną i znajdź tę nazwę na liście.
Jak działają metody wyszukiwania i gdzie leżą ich granice, opisuje artykuł jak znaleźć subdomeny domeny.
PromoPilot i alternatywy: porównanie
Porównujemy tylko to, co potwierdzono na oficjalnych stronach usług. Gdy nie udało się potwierdzić faktu, w komórce jest „—”.
| Parametr | PromoPilot | crt.sh | DNSdumpster |
|---|---|---|---|
| Źródło: logi Certificate Transparency | ✓ | ✓ wyszukiwanie po tożsamości (domena, organizacja), odcisku lub ID certyfikatu | — |
| Kontrola statusu w DNS i wiszących CNAME | ✓ | — | ✓ znajduje hosty powiązane z domeną na podstawie rekordów DNS |
| Zgadywanie ze słownika | ✗ | — | — |
| Za darmo bez rejestracji | ✓ z limitem dziennym | — | ✓ darmowe narzędzie (limity nie są podane na stronie) |
Tabelę można przewinąć w bok
Gdzie jesteśmy słabsi: znajdujemy tylko subdomeny z publicznymi certyfikatami, bez zgadywania i skanowania, w DNS sprawdzamy najwyżej 300 nazw i obowiązuje limit dzienny.
Kiedy wybrać PromoPilot: Gdy chcesz szybko zobaczyć publicznie znane subdomeny własnej lub cudzej domeny i znaleźć zapomniane rekordy z wiszącym CNAME. Do pełnej listy, zgadywania i skanowania potrzebne są wyspecjalizowane narzędzia rozpoznania, których celowo nie uruchamiamy.
Sprawdzono: . „—” oznacza brak potwierdzenia na oficjalnej stronie; warunki i ceny się zmieniają, sprawdź je na stronach usług.
Skąd biorą się subdomeny
Urzędy certyfikacji muszą zapisywać każdy publiczny certyfikat SSL w logach Certificate Transparency (CT), dostępnych dla wszystkich. Certyfikat zawiera nazwy, dla których go wystawiono, więc logi CT przechowują historię wszystkich nazw domeny, które kiedykolwiek miały HTTPS: mail.example.com, staging.example.com, old-shop.example.com.
Narzędzie pobiera te nazwy z crt.sh (pełna historia, także wygasłe certyfikaty), a gdy crt.sh nie odpowiada — z Cert Spotter (tylko ważne certyfikaty). Następnie usuwa duplikaty i „*.”, zostawia samą domenę i jej subdomeny i sprawdza do 300 nazw w DNS.
Jak czytać wynik
| Status | Znaczenie | Co zrobić |
|---|---|---|
| działa w DNS | Nazwa wskazuje na IPv4 lub IPv6 (bezpośrednio lub przez CNAME) | Upewnij się, że jest potrzebna i aktualizowana |
| brak w DNS | NXDOMAIN — nazwy już nie ma, został tylko stary certyfikat | Nic, to historia |
| bez A/AAAA | Nazwa istnieje, ale nie ma adresu (np. tylko MX lub TXT) | Zwykle w porządku |
| wiszący CNAME | CNAME wskazuje na nazwę, która nie istnieje | Usuń CNAME albo odzyskaj zasób u dostawcy |
Kolumna „Certyfikat do” to data wygaśnięcia najnowszego certyfikatu z tą nazwą. Szare daty z przeszłości oznaczają, że od dawna nie wydano dla niej certyfikatu.
Wiszący CNAME i przejęcie subdomeny
Typowa historia: na potrzeby kampanii promo.example.com był CNAME na example-promo.herokuapp.com; aplikację usunięto, a rekord w DNS został. Jeśli usługa pozwala każdemu utworzyć aplikację, zasobnik lub stronę o tej nazwie, atakujący może ją zająć i wyświetlać własną stronę na Twojej subdomenie — z Twoją domeną w pasku adresu. To subdomain takeover.
Oznaczamy takie rekordy i podajemy nazwę usługi, jeśli jest na liście, gdzie to możliwe (S3, Azure, Heroku, GitHub Pages, Netlify, Shopify i inne). Nie łączymy się jednak z hostami, więc ryzyko potwierdzi tylko panel usługi. Najprostsze rozwiązanie: usuń zbędny CNAME.
Czego logi certyfikatów nie pokażą
- Nazw pod certyfikatem wildcard. Jeśli subdomeny działają pod
*.example.com, w logu widać tylko „*”. Narzędzie informuje, gdy znajdzie takie certyfikaty. - Nazw bez HTTPS i nazw wewnętrznych z certyfikatami prywatnego urzędu.
- Wildcard DNS. Jeśli każda subdomena odpowiada (rekord
*.example.comw DNS), „działa w DNS” niczego nie dowodzi — sprawdzamy to losową nazwą i oznaczamy takie wiersze gwiazdką.
Pełną listę ma tylko właściciel w panelu DNS. Zgadywanie ze słownika znajdzie więcej, ale to aktywne skanowanie — uruchamiaj je tylko dla swoich domen.
Co zrobić ze znaleziskami
- Pobierz CSV i zaznacz subdomeny, o których nie wiedziałeś.
- Usuń wiszące CNAME i rekordy starych środowisk testowych.
- Działające subdomeny usługowe (panele, staging) zabezpiecz logowaniem lub listą IP i aktualizuj ich CMS.
- Sprawdź ważne subdomeny skanerem bezpieczeństwa i testem SSL.